
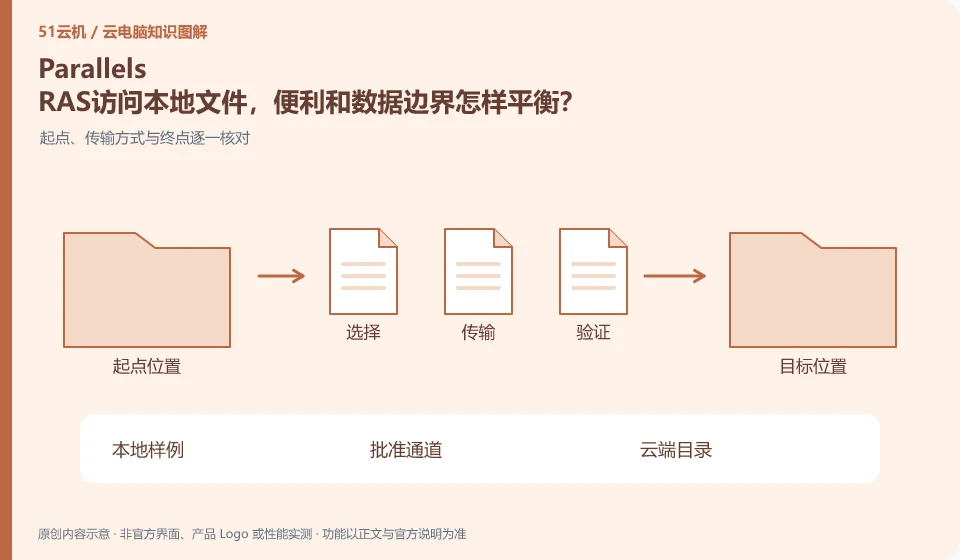
本地文件访问应与组织策略和业务需要一起规划。官方产品介绍提到文件交互,但是否开放、哪个方向可传以及哪些终端支持,仍需按当前项目配置验证。
适合谁读:正在研究Parallels RAS、需要解决标题中具体问题的普通读者和小团队。资料核对日期:2026-10-26。
先确认本文讨论哪条产品线
Parallels RAS官方说明覆盖虚拟应用、桌面和远程PC交付,可与不同基础设施结合。它与在Mac本地运行虚拟机的Parallels Desktop是不同产品;组织部署RAS仍需要安排承载资源、身份和软件授权。
把保存位置和独立备份分开
用脱敏样例确认本地与远端路径,避免把导出文件放进误以为是本地的远端目录。处理敏感资料时只开所需通道,审批和日志责任明确;不能为了方便就开放全部磁盘映射。
“已经保存”需要回答保存在哪个位置:云桌面系统盘、独立数据盘、应用账号云空间,还是本地电脑的映射目录。重连后文件还在,只能说明当前环境保留了它,不能证明退订、重置、换区或账号异常后仍能恢复。为重要文档准备一份独立于该桌面生命周期的副本,才有可操作的退出路径。
一次文件验证可以选用含中文文件名的小文档和一个带子目录的工程包。先比较大小与修改时间,再在目标环境打开检查内容;工程文件还要检查图片、字体、插件和相对路径。若管理员关闭剪贴板或文件映射,这是策略问题,不应通过不明网盘或绕过企业限制来补救,应申请批准的传输通道。
围绕这次任务逐项核验
- 列出系统盘、数据盘、应用云空间和本地目录的位置。
- 传输无敏感信息样例,重新打开并检查依赖文件。
- 按官方说明确认到期与重置后果,导出独立副本并验证可读。
安全要落实到账号与数据权限
可以制作一份权限清单,把工作分成必须允许、需要审批与禁止三类。普通使用者不应拿管理员账号完成所有日常操作,临时协作者的访问要有截止时间。若只是阅读资料,给只读权限通常比给完整文件夹写入权限更合适。登录异常或共享错误发生后,先收回会话与凭据,再沿官方流程保留证据和处理。
结论适用范围与下一步
购买Mac本地虚拟机软件不等于买到云电脑,RAS客户端也不是单独的云端算力套餐。
本文依据公开资料整理,未购买或亲测;场景为核验方法,不是客户案例。功能与条款以对应版本的当前正式说明为准。
官方来源与继续阅读
- Parallels RAS产品介绍:官方解释桌面、应用交付及与基础设施集成的定位。
- Parallels RAS客户端下载:终端客户端入口,需配合组织发布的资源使用。
- Parallels RAS文档:版本化部署、管理与客户端参考资料。
继续查阅:云电脑知识入口 · 按问题找文章 · Parallels RAS产品线辨认