
管理员需要先按官方部署要求准备身份和资源,再让员工连接。用户下载客户端并不代表已经有WorkSpace,也不代表自己账号符合所在区域和组织的使用条件。
适合谁读:正在研究Amazon WorkSpaces、需要解决标题中具体问题的普通读者和小团队。资料核对日期:2026-10-26。
先确认本文讨论哪条产品线
Amazon WorkSpaces官方文档区分Personal持久桌面和Pools非持久桌面。两者面向的用户工作方式不同;一个用户长期保留的工作环境与按会话分配的标准环境,应在数据和费用规划时分别处理。
身份、授权和桌面分配要一起排查
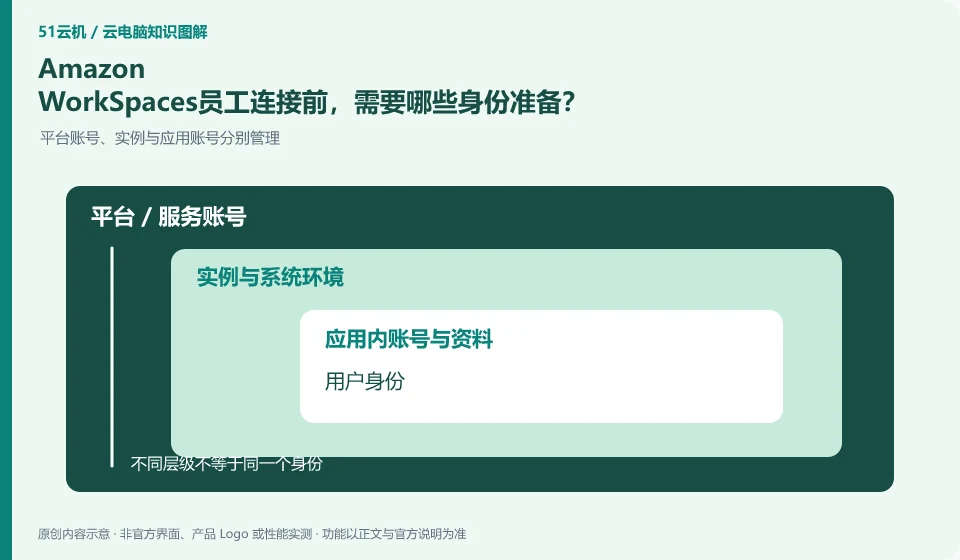
把员工身份、所属组织、资源分配与连接入口列成一张表。首次使用让普通用户完成登录与业务任务,再验证离职回收;遇到列表为空先核对分配,而不是把工作密码发给非官方代开人员。
登录成功并不保证有可用桌面。组织桌面一般还需要用户被分配到相应资源、应用组或工作空间;身份认证、访问授权和桌面准备是三件事。遇到空白列表,先请管理员检查账号所属组织及资源分配,而不是反复改密码或创建多个新账号。
建议用角色清单记录普通员工、临时协作者和管理员分别需要哪些资源。入职时发放最小权限,调岗时调整资源,离职时回收会话并移交合法保存的工作资料。测试账号要与生产身份隔离,自动化脚本也应避免使用个人高权限凭据。这样可以把“能登录”升级为“只访问获准的工作环境”。
围绕这次任务逐项核验
- 核对账号组织、身份来源与当前登录主体。
- 检查资源、应用组或桌面分配是否覆盖该用户。
- 用普通权限账号验证,记录入职、调岗与离职的回收动作。
服务地区和本地网络是两个问题
海外桌面可以作为行业研究对象,但实际使用应选择官方支持的区域与合法支付方式。不要通过虚构地址、共享账号或不明代购绕过资格限制。若服务区域与用户工作地点距离较远,先做合规的低风险体验并准备替代方案,不能把官网硬件配置直接等同为跨区域可用性。
结论适用范围与下一步
WorkSpaces桌面、AWS普通EC2和应用串流服务不可混为同一套餐;区域、许可和运行模式需逐项核对。
本文依据公开资料整理,未购买或亲测;场景为核验方法,不是客户案例。功能与条款以对应版本的当前正式说明为准。
官方来源与继续阅读
- 什么是Amazon WorkSpaces:官方区分Personal与Pools,解释持久和非持久桌面用途。
- Amazon WorkSpaces桌面服务定价说明:官方费用结构与计费估算入口,价格依区域和模式变化。
- Amazon WorkSpaces管理员指南:部署与管理官方参考,不按文档示例推定所有账户默认配额。
继续查阅:云电脑知识入口 · 按问题找文章 · Amazon WorkSpaces产品线辨认